E-Ticaret Entegrasyonları
E-Ticarette API Entegrasyonu: Süreçler, Maliyetler ve Dikkat Edilecekler
E-ticaret API bağlantılarında sipariş, stok ve ürün verisini planlayın; maliyet kalemlerini, güvenlik kontrollerini ve hata senaryolarını değerlendirin.
Bu yazıda
API (Application Programming Interface), bir yazılımın belirli işlev ve verilerini başka bir yazılımın tanımlı kurallar üzerinden kullanmasına imkân veren arayüzdür. API entegrasyonu; mağaza ile ERP’nin sipariş paylaşması, CRM’in destek kaydı açması veya ödeme sağlayıcısının işlem sonucunu bildirmesi gibi sistemler arası bağlantıyı kurar. Her sistemin API sunması, sınırsız veri erişimi veya hatasız çalışma anlamına gelmez.
REST API nasıl çalışır?
REST yaklaşımında istemci genellikle HTTP üzerinden bir kaynak veya eylem için istek gönderir; API kimlik doğrular, yetkiyi kontrol eder, girdiyi doğrular ve uygun yanıt üretir. GET okuma, POST oluşturma, PATCH güncelleme ve DELETE silme için kullanılabilir; gerçek servis davranışı kendi dokümanında tanımlanır. JSON yaygın bir veri biçimidir, ancak tüm servisler aynı alanları kullanmaz.
İstek ve yanıtın sözleşmesi açık olmalıdır: alan adı, veri tipi, zorunluluk, hata kodu, sayfalama ve sürümleme gibi. API değişirse eski istemcinin davranışını düşünün. Rate limit, zaman aşımı, idempotency ve geriye dönük uyumluluk entegrasyonun çalışma kalitesini etkiler.
Webhook ile olay bildirimi
API sorgusunda istemci belirli aralıklarla “yeni sipariş var mı?” diye sorabilir. Webhook’ta kaynak sistem sipariş oluştuğunda alıcıya olay bildirimi gönderir. Alıcı imza veya token doğrulamalı, olay kimliğini tekilleştirmeli ve gerektiğinde kaydı kaynak API’den yeniden okumalıdır. Bildirim sırası, tekrar iletim ve teslimat garantisi sağlayıcının sözleşmesine bağlıdır.
Webhook alıcısı çok uzun işlem yapmadan olayı güvenli biçimde kuyruğa alabilir ve hızlı yanıt dönebilir. Sonraki iş adımı başarısız olursa retry, dead-letter queue ve operasyon alarmı gerekir. Bu yaklaşım iş süreci otomasyonlarında kullanılır; örnekler için başlangıç rehberini inceleyin.
İşletmelerde pratik entegrasyon örnekleri
| Bağlantı | Taşınan bilgi | Tasarımda netleştirin |
|---|---|---|
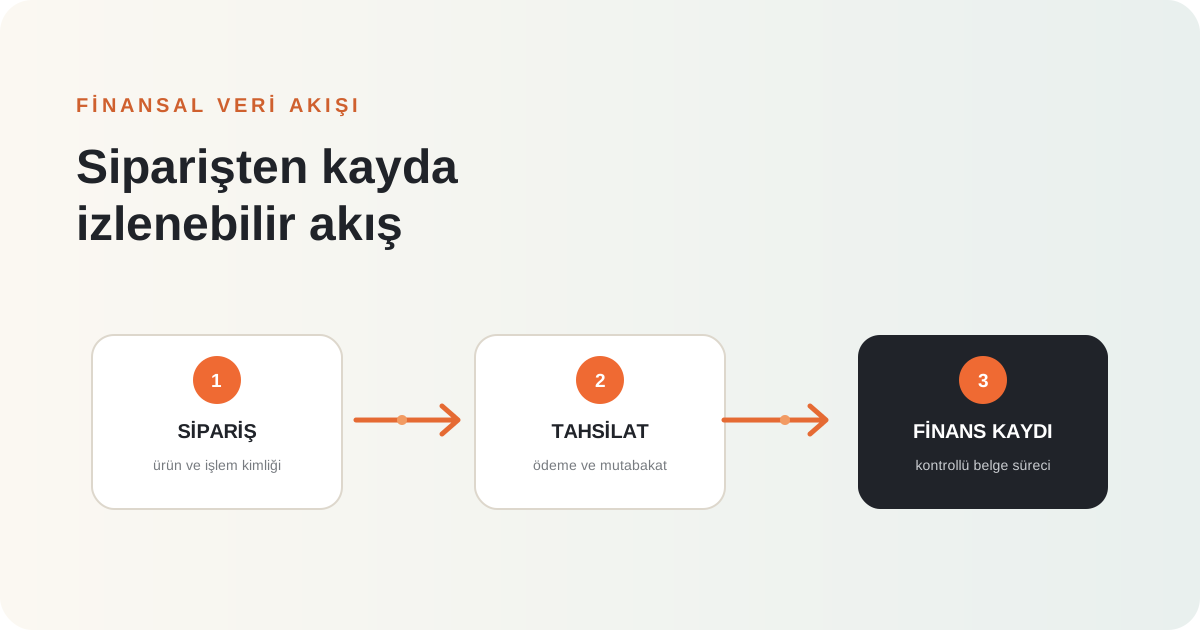
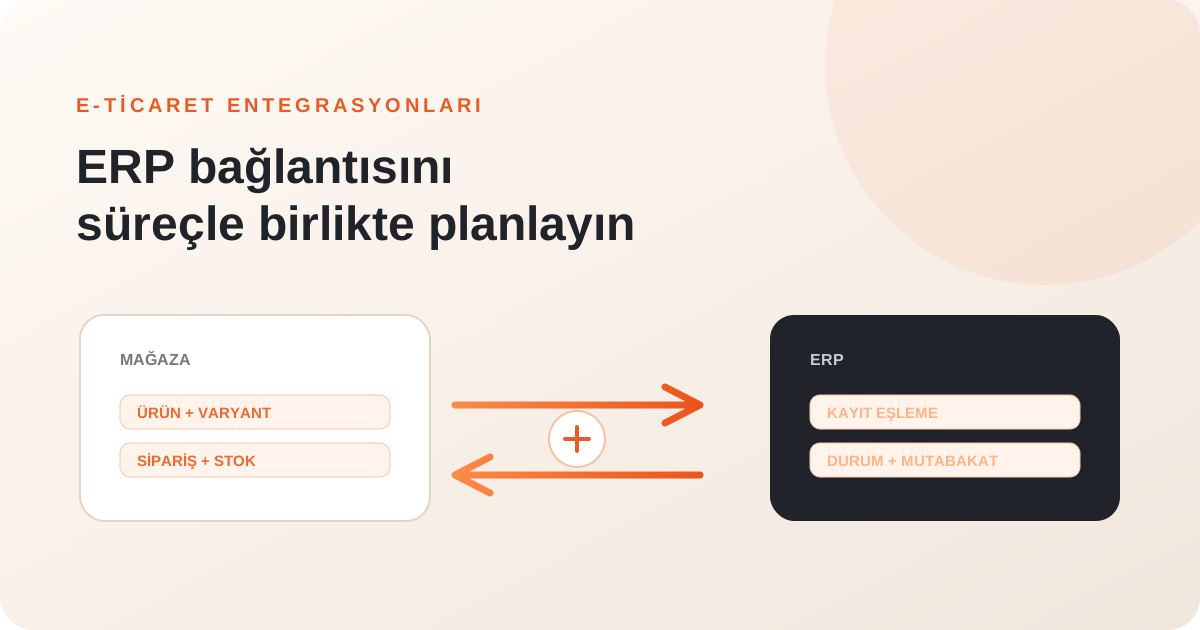
| E-ticaret - ERP | Ürün, fiyat, sipariş, fatura durumu | SKU eşleşmesi, stok sahibi ve iptal akışı |
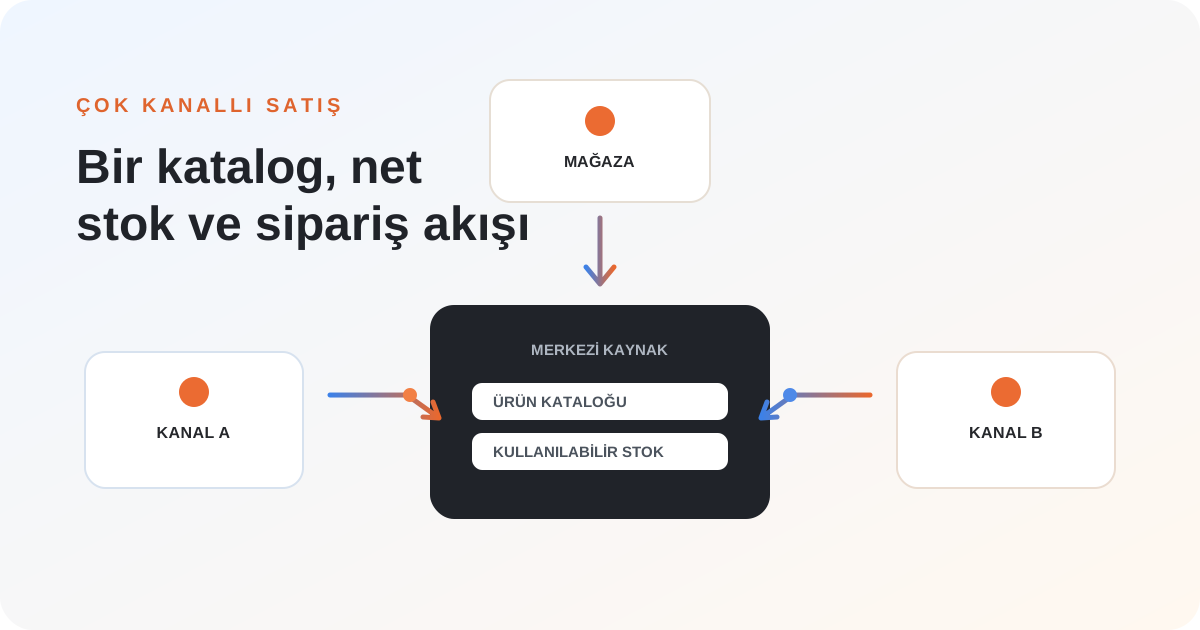
| Mağaza - WMS | Rezervasyon, toplama, sevkiyat | Çoklu depo ve çift sipariş kontrolü |
| CRM - e-posta | Kişi, ileti tercihi, kampanya olayı | İzin, abonelikten çıkış ve veri güncelliği |
| Web sitesi - ödeme | Ödeme başlatma ve sonuç | İmza doğrulama, durum geçişi ve tekrar bildirimi |
| AI ajanı - işletme aracı | Yetkili okuma veya taslak yazma | Minimum yetki, kullanıcı onayı ve işlem kaydı |
Ödeme akışında tarayıcıdaki “başarılı” sayfası tek başına güvenilir ödeme kaydı değildir; sunucu bildirimi imzası ve sağlayıcı API’si doğrulanmalıdır. E-ticaret olay ölçümünde de satış ve iade kayıtlarıyla analitik verisini karşılaştırın. Google Analytics e-ticaret olay belgeleri ürün ve satın alma olaylarının hangi parametrelerle gönderilebileceğini anlatır.
Kimlik doğrulama ve güvenlik
API anahtarlarını kaynak koduna veya istemci tarafı JavaScript’e koymayın. Gizli değerleri secret store veya sunucu ortamında yönetin, gerektiğinde döndürün ve yetkiyi ihtiyaca göre daraltın. Her istekte kullanıcı ve nesne düzeyi yetki kontrolü yapın. Bir sipariş numarasını tahmin etmek başka müşterinin kaydını okumaya izin vermemelidir.
Gelen veriyi doğrulayın ve boyut/sıklık sınırları koyun. Webhook imzası, TLS, hata loglarında kişisel veri azaltımı ve test/üretim anahtarlarının ayrılması temel kontrollerdendir. OWASP API Security Top 10 yaygın API güvenlik risklerini açıklar; liste tehdit modellemesinin yerine geçmez. Üçüncü taraf API tüketiminde sağlayıcı yanıtını da güvenilmeyen girdi gibi ele alın.
Hata yönetimi ve gözlemlenebilirlik
Başarısız isteklerde tüm hataları aynı şekilde tekrar denemeyin. Geçici ağ kesintisi için sınırlı ve artan aralıklı retry uygun olabilir; yetkisiz istek veya hatalı veri düzeltilmeden tekrarlandığında sonuç değişmez. 429/5xx, 4xx, zaman aşımı ve şema uyumsuzluğunu farklı ele alın. İşlem anahtarı, correlation ID, zaman, endpoint ve sonuç durumunu kişisel veriyi gereksiz loglamadan kaydedin.
Operasyon panelinde kuyruk uzunluğu, hata oranı, gecikme, başarısız işlem ve son başarılı senkron zamanı görülsün. Manuel düzeltme yapan kişi kaynak sistemde değişikliği nereye gireceğini bilmelidir. Tek yönlü aktarım mı yoksa iki yönlü senkronizasyon mu kullanılacağı alan bazında kararlaştırılmalı; iki sistemin aynı alanı karşılıklı ezmesi önlenmelidir.
Maliyet, bakım ve proje planı
API kullanımı lisans veya çağrı başına ücrete, veri hacmine, entegrasyon aracına, geliştirme ve izleme maliyetlerine bağlı olabilir. Servis sürümü, limit veya kimlik doğrulama yöntemi değiştiğinde güncelleme gerekir. Sağlayıcı sözleşmesi, test ortamı, dokümantasyon, SLA ve destek yanıtı satın alma kararında incelenmelidir.
Başlangıçta veri akışını, alan eşlemesini, yetkileri, hata senaryolarını ve sorumluyu dokümante edin. Önce düşük riskli kayıtla test, sonra pilot kullanıcı/kanal, ardından kapsamlı yayılım yapın. API entegrasyonu CRM, ERP veya mağaza sürecinin parçasıysa özel yazılım proje planlama rehberini ve Lorenzo yazılım çözümlerini inceleyin.
Entegrasyonu üretime almadan önce
İş birimiyle birlikte başarısızlık senaryolarını yazın: hedef servis kapalıysa sipariş ne olur, bağlantı birkaç dakika sonra gelirse işlem tekrarlanır mı, kullanıcı aynı isteği iki kez gönderirse mükerrer kayıt oluşur mu? Bu sorular bir API’nin yalnızca başarılı yanıtını değil, sistemlerin hata anında birlikte nasıl davranacağını da görünür kılar. Idempotency anahtarı, tekil iş kimliği veya işleme alınmış olay kaydı bazı akışlarda tekrarların etkisini sınırlamaya yardımcı olur.
Entegrasyon hesabına yalnızca gerekli yetkileri verin. Gizli anahtarları kaynak koduna veya istemci tarafına koymayın; ortam değişkenleri ve gizli bilgi yönetimi kullanın. Günlüklerde parola, erişim anahtarı veya gereksiz kişisel veri tutmayın. Servis sağlayıcının kota ve veri saklama koşullarını, kullandığınız sözleşme ve politikalarla birlikte değerlendirin.
Canlıya geçiş için ölçülebilir kabul senaryoları hazırlayın: geçerli kayıt iletiliyor, hatalı veri açıklanabilir hata alıyor, geçici hata güvenli biçimde yeniden deneniyor, kalıcı hata görünür kuyruğa düşüyor ve mutabakat raporu kaynak ile hedef sistemdeki sayıları karşılaştırıyor. Bu yaklaşım API entegrasyonunu “bağlantı kuruldu” testinden iş süreci doğrulamasına taşır.
E-ticaret özelinde sipariş, ürün ve stok akışını daha ayrıntılı planlamak için ERP entegrasyonu rehberine, finansal kayıtlar için muhasebe entegrasyonu yazısına ve kanal verileri için pazaryeri entegrasyonu rehberine geçebilirsiniz.